
Redakcja datario.pl
Na datario.pl pomagamy wykorzystać w pełni potencjał technologii i danych. Pokazujemy, jak używać dashboardów, AI i nowych technologii, by pracować mądrzej każdego dnia.
CERT Polska ostrzega przed krytyczną luką w Javie, na której działa wiele systemów firmowych i sklepów internetowych. Autopay i Komisja Europejska padły z kolei ofiarą ataków wspieranych przez AI. Jeszcze dziś poproś dostawcę IT o pisemne potwierdzenie aktualizacji i ustal z nim czas instalowania poprawek, a wątpliwości wokół AI Act wyjaśnisz za 150 zł w Komisji Rozwoju i Bezpieczeństwa Sztucznej Inteligencji (KRiBSI), zanim przyjdzie kontrola.
KRiBSI wdraża w Polsce unijny akt o sztucznej inteligencji, w skrócie AI Act. Obsługuje ją Departament Rozwoju i Bezpieczeństwa Sztucznej Inteligencji w Ministerstwie Cyfryzacji (gov.pl, 2026). Prawo.pl opisało trzy formy kontaktu z Komisją, z których mogą skorzystać przedsiębiorcy (Prawo.pl, 2026):
Wątpliwości co do wdrożenia AI możesz teraz wyjaśnić z urzędem, zanim przyjdzie kontrola. Ma to znaczenie, bo AI szybko trafia do firm. Według GUS korzystało z niej 17,8% polskich przedsiębiorstw, wobec 8,7% rok wcześniej, najczęściej w marketingu i sprzedaży (GUS, Społeczeństwo informacyjne w Polsce w 2026 r., 2026).
Porada datario.pl: jeśli AI obsługuje u ciebie kontakt z klientem (chatbot, grafiki, teksty, głos), zacznij od obowiązków z art. 50, bo właśnie tego artykułu dotyczą pierwsze wyjaśnienia KRiBSI. Gdy system ocenia ludzi, na przykład kandydatów do pracy albo klientów, opinia za 150 zł kosztuje mniej niż spór po kontroli (Prawo.pl, 2026). Przed złożeniem wniosku zbierz dokumentację, która opisuje:
- do czego system służy,
- jakie dane przetwarza,
- kto go nadzoruje.
Autopay wykrył nieuprawniony dostęp do swojej infrastruktury 11 listopada 2026 r. (Money.pl, 2026). Według komunikatów do klientów atakujący mogli dotrzeć do:
Danych logowania do bankowości internetowej atak nie objął.
Spółka twierdzi, że napastnicy nie użyli złośliwego oprogramowania ani phishingu, czyli podszywania się pod zaufaną firmę w celu wyłudzenia danych. Atak miał cechy „automatyzacji silnie wspieranej przez AI” (Niebezpiecznik.pl, 2026). Autopay nie potwierdza, że dane skopiowano, ale też tego nie wyklucza. Co najmniej dwa banki z własnej inicjatywy zastrzegły części klientów karty, a liczba poszkodowanych pozostaje nieznana (Money.pl, 2026). Firma zgłosiła incydent między innymi do UODO, policji i CSIRT KNF.
Najsłabszym punktem po takim wycieku są ludzie, do których dzwonią oszuści „w sprawie wycieku”.
Porada datario.pl: jeśli płacisz kartą firmową za autostrady, doładowania albo subskrypcje przez bramki płatnicze, przejrzyj historię transakcji i ustal, kto w zespole reaguje na podejrzane obciążenia. Uprzedź pracowników, że ani bank, ani operator nie poprosi o kod autoryzacyjny. Jeśli sam przetwarzasz dane klientów, pamiętaj, że RODO nadal wymaga zgłoszenia naruszenia do UODO w ciągu 72 godzin.
Rzecznik KE Thomas Regnier potwierdził 19 listopada, że Komisja padła ofiarą „AI generated cyber campaign”, czyli kampanii przeprowadzonej z nadużyciem narzędzia AI (Help Net Security, 2026). Komisja prewencyjnie wyłączyła kilka aplikacji, z których większość już działa. Nie znalazła dowodów na naruszenie danych całego personelu i nie otrzymała żądania okupu. Sprawców ani narzędzia nie wskazała.
Politico podało, że CERT-EU wykrył użycie ARTEX, publicznie dostępnego zestawu narzędzi AI do testów penetracyjnych, czyli kontrolowanego włamywania się w celu znalezienia luk (Politico, 2026). CERT-EU wcześniej ostrzegał, że publiczna dostępność tego zestawu „prawdopodobnie przyspieszy” jego użycie przez przestępców (CERT-EU, 2026). Oryginalne repozytorium zniknęło w październiku, jednak jego kopie nadal krążą w sieci. Dochodzenie trwa, więc szczegóły mogą się zmienić.
AI skraca atakującym czas szukania luk, więc o bezpieczeństwie firmy decyduje teraz to, jak szybko instalujesz poprawki.
Porada datario.pl: ustal z dostawcą IT maksymalny czas instalowania krytycznych poprawek, na przykład do 48 godzin od komunikatu CERT, i zapisz go w umowie albo w procedurze.
Java to środowisko, na którym działa wiele systemów firmowych, w tym:
CERT Polska ostrzegł 17 listopada przed podatnością CVE-2026-114938 (Telepolis.pl, 2026). CVE to publiczny numer katalogowy luki. Atakujący może bez logowania zdalnie uruchomić własny kod w aplikacji działającej na podatnej wersji Javy.
Błąd dotyczy OpenJDK w liniach Java 17, 21, 25 i 27, a także między innymi GraalVM. Zagrożone są tylko serwery z procesorami obsługującymi instrukcje AVX-512 VBMI i AVX-512 BW, na przykład Intel Xeon Ice Lake i nowsze oraz AMD Zen 4 i nowsze (Telepolis.pl, 2026). Według CERT Polska jedyną skuteczną ochroną jest instalacja poprawionej wersji Javy (CERT Polska, 2026).
Porada datario.pl: nie musisz znać się na serwerach. Wyślij dziś do dostawcy IT, firmy hostingowej albo producenta systemu krótką wiadomość z prośbą o pisemne potwierdzenie z datą:
Dzień dobry,
czy nasze systemy działają na Javie i czy jest ona już zaktualizowana
w związku z luką CVE-2026-114938, o której ostrzegł CERT Polska?
Proszę o pisemne potwierdzenie z datą aktualizacji.Oszuści nadal biorą na cel zwykłe procesy firmowe, czyli rachunki i paczki. CERT Polska ostrzegł przed dwiema kampaniami (CERT Polska, 2026):
| Kampania | Co dostajesz | Dokąd prowadzi link | Kto w firmie jest narażony |
|---|---|---|---|
| „Nadpłata za energię” w imieniu PGE (Dobreprogramy.pl, 2026) | mail o zwrocie pieniędzy | fałszywy panel logowania | księgowość, administracja |
| „Problem z dostawą” w imieniu InPostu (CyberDefence24, 2026) | SMS o niepełnym adresie albo zmianie terminu | podróbka strony InPostu, która wyłudza dane i dane kart | biuro, magazyn, sklep internetowy |
Obie kampanie wywierają presję czasu i powołują się na znaną markę. InPost informuje, że nie wysyła SMS-ów z żądaniem dopłaty (CyberDefence24, 2026). Sprawy pieniędzy i przesyłek sprawdzaj zawsze własną drogą, nigdy przez link z wiadomości.
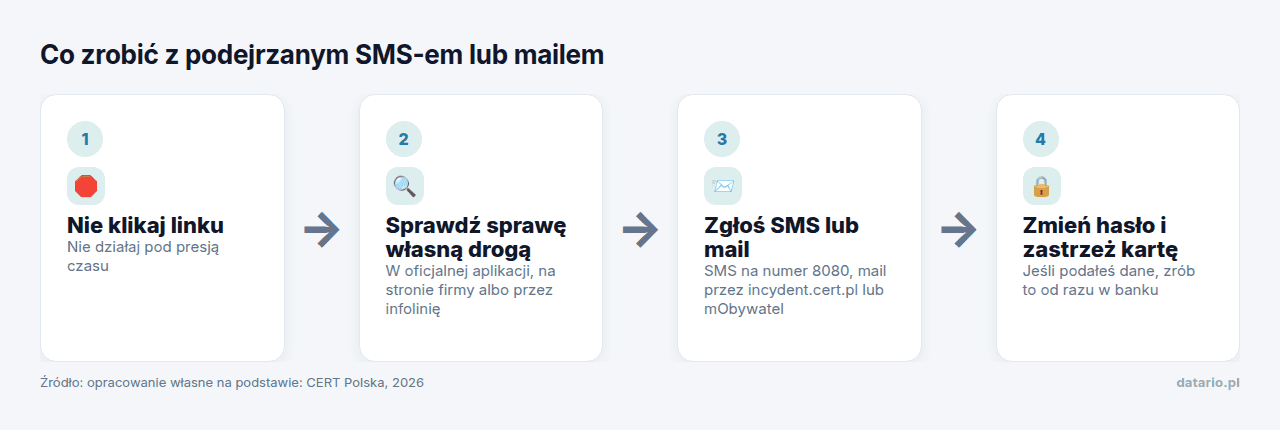
Porada datario.pl: wprowadź w zespole prostą zasadę:
- Nie klikaj linku i nie działaj pod presją czasu.
- Sprawdź sprawę w aplikacji przewoźnika, w zapisanym wcześniej panelu klienta albo przez infolinię.
- SMS przekaż bezpłatnie na numer 8080, a mail zgłoś przez incydent.cert.pl albo w mObywatelu (usługa „Bezpiecznie w sieci”).
- Jeśli ktoś podał dane, niech od razu zmieni hasło i zastrzeże kartę w banku.
Komisja Europejska zorganizowała 17 listopada w Brukseli szczyt z okazji roku strategii Apply AI, która ma upowszechniać AI w kluczowych sektorach gospodarki (Komisja Europejska, 2026). Gospodynią była komisarz Henna Virkkunen. Program obejmował:
Dzień wcześniej naukowe i etyczne grupy doradcze Komisji przestrzegły przed osłabianiem zabezpieczeń w miarę, jak AI staje się potężniejsza (Komisja Europejska, 2026). Upraszczający pakiet przepisów, tak zwany omnibus cyfrowy, przesunął część terminów AI Act. Obowiązki przejrzystości z art. 50 są jednak wiążące, a RODO obowiązuje w obecnym brzmieniu, bo część omnibusu dotycząca danych nie stała się prawem (Komisja Europejska, 2026). Dobrowolny kodeks praktyk przewiduje co najmniej dwie warstwy oznaczeń treści AI czytelnych dla maszyn, na przykład metadane i znak wodny, oraz trzy unijne ikony.
Porada datario.pl: planując wdrożenia, nie zakładaj, że AI Act znacząco złagodnieje. Jeśli tworzysz z AI grafiki, wideo albo teksty marketingowe, ustal zasadę oznaczania (ikona albo dopisek „wygenerowane z pomocą AI”) i spisz narzędzia, z których korzysta zespół. Jeśli działasz w sektorach z programu szczytu, śledź nabory Apply AI i programy PARP, bo tam najpierw pojawiają się dotacje na wdrożenia.
Komunikaty CERT ukazują się często, a w małej firmie mało kto czyta je na bieżąco. Asystent AI pomoże odsiać te, które cię dotyczą:
Wiarygodnego pomiaru, ile czasu oszczędza ten proces, nie ma. Zmierz to sam: przez tydzień zapisuj czas ręcznego przeglądu, przez kolejny czas pracy z asystentem. Arkusz z kroku 4 pokaże przy okazji, ile dni luka pozostaje u ciebie otwarta. Takie proste nawyki są przydatne, bo około 71% unijnych firm rozważających AI wskazało brak kompetencji jako główną barierę wdrożenia (Eurostat, 2026).
Wypróbuj bezpłatne narzędzia
Skorzystaj z narzędzi, które ułatwiają codzienna pracę!