
Redakcja datario.pl
Na datario.pl pomagamy wykorzystać w pełni potencjał technologii i danych. Pokazujemy, jak używać dashboardów, AI i nowych technologii, by pracować mądrzej każdego dnia.
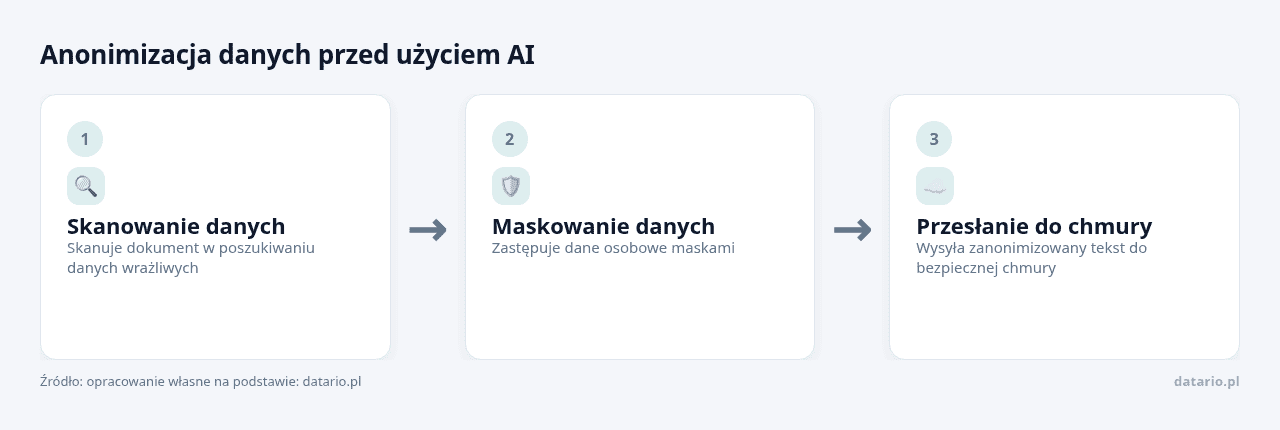
Z AI korzysta w Polsce 23 procent firm, choć 73 procent uznaje ją za ważny priorytet (PARP, 2026). Brak planu kończy się często wklejaniem treści do darmowych narzędzi, tymczasem lokalna anonimizacja skraca analizę 15-stronicowej umowy w ChatGPT z 45 do około 2 minut i nie wypuszcza danych z firmy.
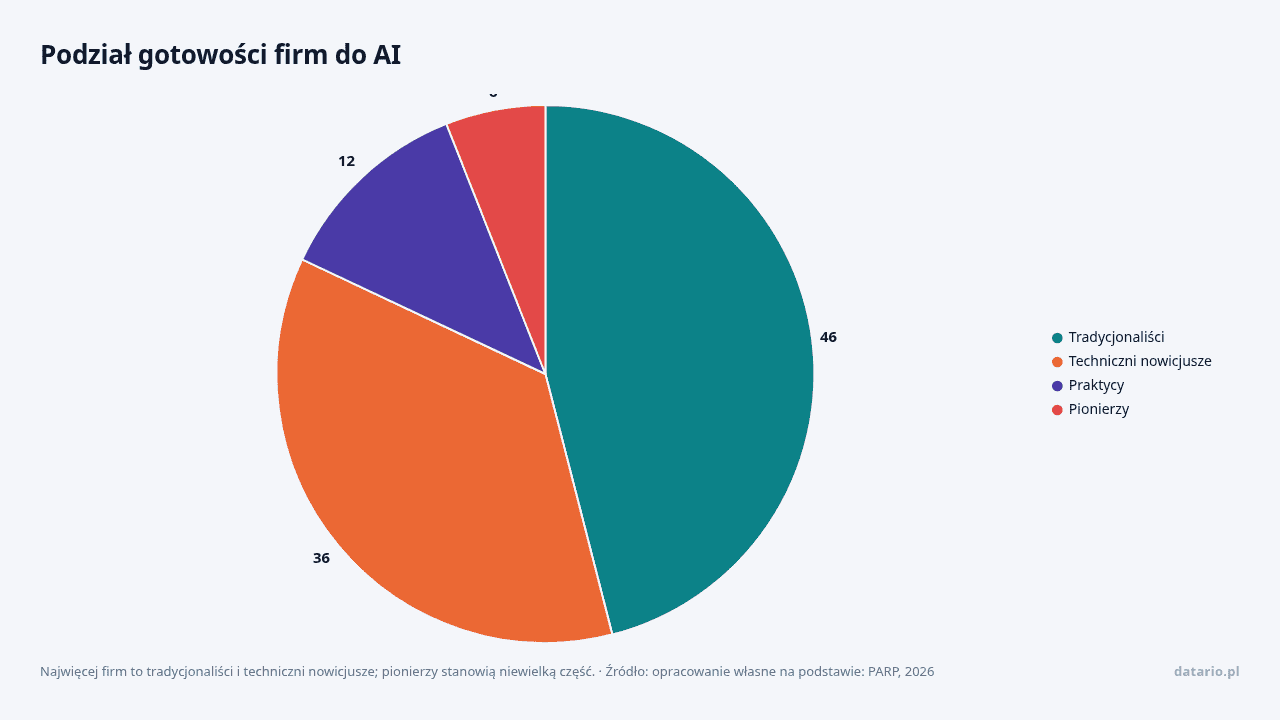
Raport Polskiej Agencji Rozwoju Przedsiębiorczości pokazuje, że entuzjazm wobec sztucznej inteligencji w polskich firmach mocno wyprzedza realne przygotowanie do wdrożenia. Z AI w jakiejkolwiek formie korzysta obecnie 23 procent przedsiębiorstw, choć aż 73 procent badanych uznaje temat za ważny priorytet biznesowy (PARP, 2026).
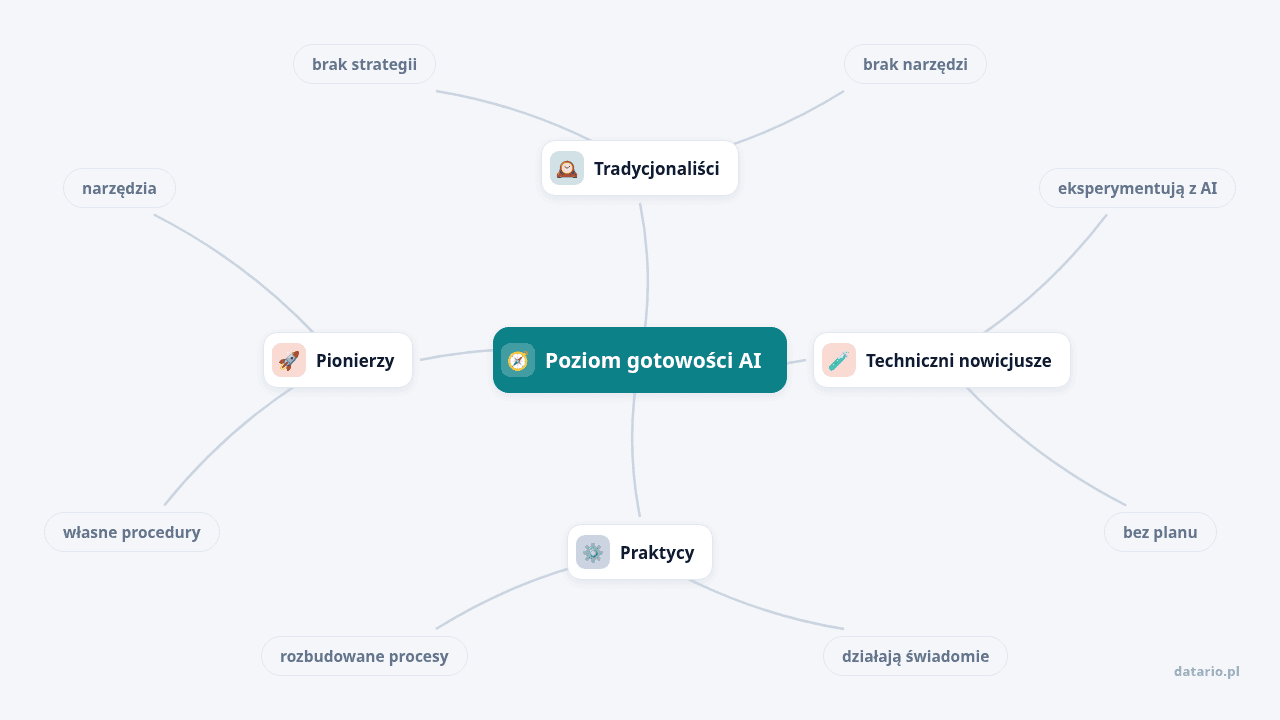
Ciekawiej niż same liczby wygląda podział firm według gotowości technologicznej i kompetencji zespołów:
Większość polskich firm wie, że „trzeba coś robić z AI”, a w praktyce pracownicy po cichu wklepują treści do darmowych generatorów tekstu. Takie działanie to zarządzanie chaosem, które prędzej czy później skończy się problemem z bezpieczeństwem danych.
Porada datario.pl: zamiast kupować przypadkowe subskrypcje, zrób audyt jednego powtarzalnego procesu, na przykład kategoryzacji zapytań od klientów albo analizy raportów sprzedażowych. Wdrąż tam konkretne narzędzie AI, zmierz czas pracy przed zmianą i po niej, a potem spisz krótką procedurę dla zespołu. To najprostsza droga z grupy technicznych nowicjuszy do grupy pionierów.
W drugiej połowie września Urząd Ochrony Danych Osobowych ogłosił zaostrzenie kontroli po serii cyberataków na dostawców oprogramowania dla placówek zdrowia.
| Sprawa | Skala wycieku | Co wyciekło | Data |
|---|---|---|---|
| System MyDr | do 19 mln osób | numery PESEL, informacje o przyjmowanych lekach | wrzesień 2026 (WP abc Zdrowie, 2026) |
| Aplikacja Medyc, twórca Qbusoft | do 5 mln osób | dane pacjentów przychodni korzystających z aplikacji | 25.09.2026 (UODO, 2026) |
Do UODO wpłynęło już ponad 2 tysiące zgłoszeń od administratorów danych, czyli przychodni i gabinetów lekarskich korzystających z tych systemów (UODO, 2026). Mechanizm dotyczy każdej branży, nie tylko medycyny.
Przychodnia jako administrator powierza dane zewnętrznej firmie informatycznej, a gdy hakerzy włamią się do systemu tej firmy, przed pacjentami i przed urzędem tłumaczy się administrator, nie dostawca oprogramowania.
Porada datario.pl: przejrzyj umowy powierzenia przetwarzania danych osobowych, czyli tak zwane umowy DPA, z każdym dostawcą, który obsługuje dane twoich klientów: systemem CRM, programem do fakturowania czy platformą HR. Wpadka dostawcy stanie się twoim problemem wizerunkowym, nawet jeśli formalnie to on poniesie winę.
Prezes UODO interweniował u Prokuratora Generalnego w sprawie wycieku danych z chińskiej platformy sprzedażowej Pandabuy. Wyciek dotknął 1,3 miliona klientów na świecie, w tym kilkadziesiąt tysięcy osób z Polski (UODO, 2026).
Skradzione imiona, nazwiska, adresy dostawy i numery telefonów posłużyły do stworzenia w polskim internecie interaktywnej mapy o nazwie „lista-drillowcow.pl”. Każdy mógł na niej sprawdzić, kto w jego okolicy zamawiał towary z tej platformy (UODO, 2026). To klasyczny przykład doxxingu, czyli celowego publikowania prywatnych danych kontaktowych konkretnych osób bez ich zgody. Może on skończyć się nękaniem poza internetem.
Skradzione dane rzadko kończą swoją drogę na jednym serwerze. Zwykle stają się materiałem do dalszych, coraz bardziej szkodliwych działań.
Porada datario.pl: jeśli prowadzisz sklep internetowy, zbieraj tylko dane niezbędne do realizacji zamówienia, czyli stosuj zasadę minimalizacji danych. Regularnie czyść bazy z nieaktywnych kont i aktualizuj oprogramowanie platformy. Wyciek grozi karą finansową, zagraża bezpieczeństwu klientów i trwale niszczy zaufanie do marki.
Komisja Europejska przedstawiła szczegóły przepisów chroniących małoletnich w internecie, znanych roboczo jako EU Kids Act. Projekt wprowadza istotne ograniczenia wiekowe:
Przepisy mają ograniczyć agresywne targetowanie, czyli kierowanie przez algorytmy platform precyzyjnie dobranych reklam do najmłodszych odbiorców. Egzekwowanie zasad ma się opierać na już działających unijnych regulacjach: Akcie o usługach cyfrowych (DSA) i AI Act. Jeśli platforma złamie zasady, Komisja Europejska będzie mogła nałożyć kary w trybie przyspieszonym, w ciągu 90 dni (Oborniki, 2026).
Firmy budujące dziś zasięgi wśród nastolatków na TikToku czy Instagramie muszą liczyć się z tym, że ten kanał dotarcia wkrótce przestanie być legalnie dostępny.
Porada datario.pl: jeśli twój biznes kieruje produkty do dzieci i nastolatków (zabawki, odzież, gry), zacznij przebudowywać lejek marketingowy już teraz. Kieruj komunikację bezpośrednio do rodziców i buduj własne kanały dotarcia, na przykład newslettery oparte na zgodach osób dorosłych, zamiast polegać wyłącznie na zasięgach w mediach społecznościowych.
Akt o sztucznej inteligencji, czyli AI Act, wchodzi w życie etapami. Eksperci przypominają, że od sierpnia 2026 roku firmy będą miały bezwzględny obowiązek wyraźnego oznaczania treści wygenerowanych lub zmodyfikowanych przez AI, w tym tekstów, obrazów, wideo i dźwięku (Forsal, 2026).
Odbiorcy również podchodzą do twórczości maszynowej z rezerwą. Z badania Nordic Digital Music Survey wynika, że słuchacze zdecydowanie preferują muzykę stworzoną przez ludzi i są sceptyczni wobec treści generowanych automatycznie (Forsal, 2026). Masowe zalanie kanałów marketingowych tanimi treściami z AI może przynieść efekt odwrotny do zamierzonego, jeszcze zanim zacznie grozić za to kara.
Porada datario.pl: nie czekaj na sankcje z Unii Europejskiej. Wprowadź już teraz standard oznaczania treści wspieranych przez AI, na przykład informację przy artykule na blogu, że grafikę wygenerowano w Midjourney. Jawność buduje zaufanie skuteczniej niż udawanie, że wygenerowany obrazek to prawdziwe zdjęcie z twojego biura.
Wycieki danych i brak strategii wobec AI powtarzają się w ostatnich tygodniach jak refren. Analiza dokumentów z pomocą sztucznej inteligencji łączy oba problemy: da się ją zrobić bez łamania RODO i bez ryzyka, że dane wrażliwe trafią do zewnętrznej chmury.
Załóżmy, że dostajesz do analizy piętnastostronicową umowę o współpracy B2B i chcesz szybko wyciągnąć z niej obowiązki stron oraz kary umowne.
Podejście ręczne, bez żadnej automatyzacji, wygląda tak: czytasz umowę na ekranie, zaznaczasz istotne fragmenty i kopiujesz je do osobnego pliku. Jeśli chcesz skorzystać z chmurowego AI, na przykład ChatGPT, musisz najpierw ręcznie usunąć z tekstu nazwy firm, imiona, nazwiska, numery NIP, numery PESEL i kwoty, zastępując je oznaczeniami w rodzaju „[ZMIENIONE]”. Cała operacja zajmuje około 45 minut i niesie duże ryzyko błędu, bo łatwo przeoczyć jeden numer PESEL w tabeli na dziesiątej stronie.
Podejście zautomatyzowane wygląda inaczej. Na polskim rynku rozwijają się już narzędzia do lokalnej anonimizacji dokumentów, o czym pisał WP Tech w kontekście polskich startupów wychodzących na rynki zagraniczne (WP Tech, 2026):
Polecenie do wklejenia po anonimizacji może wyglądać tak:
Wypisz w punktach kary umowne i obowiązki stron
z poniższego tekstu. Zachowaj oznaczenia typu
[OSOBA_1], [KWOTA_1], [FIRMA_1] bez zmian.
Z anonimizacją cała operacja zajmuje około 2 minut, więc na jednym dokumencie oszczędzasz 43 minuty. Jeśli w tygodniu analizujesz 10 podobnych umów, odzyskujesz ponad 7 godzin, czyli praktycznie jeden pełny dzień roboczy, a dane firmowe nigdy nie opuszczają organizacji w niezaszyfrowanej formie. To konkretny przykład przejścia z grupy technicznych nowicjuszy, opisanej w raporcie PARP, do grupy firm, które wiedzą, po co i jak używają sztucznej inteligencji.
Wypróbuj bezpłatne narzędzia
Skorzystaj z narzędzi, które ułatwiają codzienna pracę!
Autonomiczne systemy AI – koniec ery asystentów Sztuczna inteligencja właśnie porzuciła rolę pomocnika. Autonomiczne Systemy…

Miniony tydzień przyniósł zmiany, które przewartościują sposób, w jaki pracujecie. Chatboty, które znaliście, przeszły do…

Luty 2026 przejdzie do historii jako moment, w którym sztuczna inteligencja przestała być eksperymentem, a…
